为什么磁力下载能一边下载一边上传
用过 BT 下载的人多半都注意过:任务刚跑起来,下载速度还没起来,上传却已经先动了起来。这种「边下边传」的体验,正是磁力链接所代表的 P2P 对称传输的核心特征。传统的 HTTP 下载是「客户端向服务器单向取数据」,服务器负责供给、用户只负责接收;而基于磁力链接、种子资源构建起来的 BT 网络里,每一个节点既是数据的消费者,同时也是数据的供给者。你手上刚下载完成的那一小块数据,下一秒就可能被别人以「上传」的方式取走。
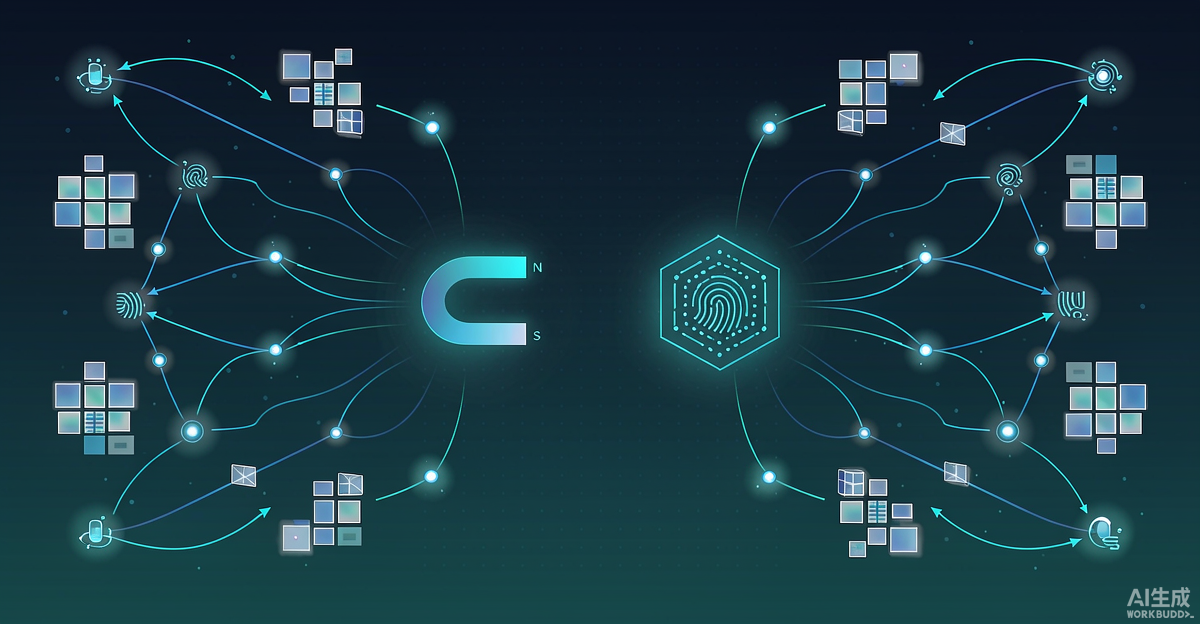
理解这一点,也就理解了整个磁力搜索生态运转的底层逻辑。磁力链接本身只是一串基于文件内容计算出来的哈希值,它并不存储文件,也不指向某个固定的服务器,而是像一个「内容指纹」,让全网任何一个持有同样资源的节点都能被找到。这种按内容寻址的方式,天然决定了下载与上传无法割裂——既然没有中心服务器替你兜底,那么每一份数据的流动,都必须由节点与节点之间的「互相提供」来完成。
对称传输背后的分块与校验
要让「边下边传」成为可能,BT 协议先把文件切分成了一个个大小固定的数据块,也就是常说的 piece。每个分块都有一个独立的哈希值记录在种子资源的元数据里。当你从某个对等节点取回一个分块后,客户端会立即用哈希值校验它是否正确,校验通过的分块才会被标记为「已完成」。
关键就在这一步:一个刚被校验通过的分块,立刻就可以作为「可上传」的资产分享给其他节点。也就是说,你并不需要等整个文件全部下载完才开始上传,而是「下到哪一块,就能共享哪一块」。这正是磁力链接比传统下载更「去中心化」的地方——供给能力不再集中在某个服务器上,而是被切碎、摊平到了每一个正在参与下载的节点身上。磁力搜索引擎在这里扮演的角色也很有意思:它更像一本只登记「资源指纹」的黄页,负责帮你通过哈希值找到潜在的对等节点,至于数据本身怎么传、从谁那里传,则完全交给节点之间自行协商。
为什么这样做更快也更稳
对称传输带来的第一个好处是速度弹性。热门资源之所以下载快,恰恰是因为大量节点同时在提供上传,供给端的带宽几乎可以随参与者数量线性增长,这是单一服务器很难做到的。第二个好处是抗单点故障:只要还有哪怕一个节点保留着完整数据并愿意做种,这份种子资源就不会「死」,磁力搜索也就能一直为你找到它。
上传与下载如何被公平地协调
既然人人都想下载快、上传少,网络会不会陷入「只索取不付出」的僵局?BT 协议用一套被称为 tit-for-tat 的激励机制来协调:客户端会优先把上传带宽给那些「也愿意给自己上传」的节点,你给得多,别人也就回馈得多。这并非强制,却有效地让「做种回馈」成为整个生态的一种默契。
这也解释了为什么「下完就跑」并不被提倡。当大量节点下载完成就退出,供给端就会萎缩,冷门资源很快会变成「死种」,磁力链接虽还在,却再也找不到有效的上传者。对开源软件、Linux 系统镜像这类完全合法的种子资源来说,官方通常都会长期维持做种,甚至鼓励用户下载完成后继续做种一段时间,以此分担带宽成本、加速新用户的获取。这种「取之于网、回馈于网」的机制,正是磁力链接生态能够长久运转的根本。
合法用途与下载安全
磁力链接与 BT 本身是中性的技术,它的价值在合法场景下非常突出:开源软件社区长期用它来分发体积庞大的系统镜像与安装包,能显著降低官方服务器的带宽压力;公有领域内容、大型科研数据集、自有大文件的异地分发,也都是常见且正当的用法。判断一份资源是否适合下载,关键看它是否具备合法授权,而不是看它「能不能下」。
下载安全方面,有三条底线值得反复强调。第一,哈希校验只保证文件「完整、与指纹一致」,并不保证内容「安全无害」,所以务必认准官方渠道公布的种子资源与哈希值,避免下载到被篡改或夹带恶意程序的文件。第二,警惕同名陷阱——磁力搜索里同名资源可能来自不同来源,一定要核对官方公布的哈希指纹与文件体积。第三,尊重版权,只下载你有权获取的内容,涉及受版权保护的影视、软件、资料时,请一律走正版或官方授权的渠道。
小结
磁力链接之所以能实现「边下边传」,本质上是 P2P 对称传输与分块校验共同作用的结果:按内容寻址让供给去中心化,逐块校验让「下到哪、共享到哪」成为可能,tit-for-tat 机制则让上传与下载在节点之间被公平地协调起来。磁力搜索引擎作为「哈希黄页」,只负责指路,不存储文件本身。理解这套原理后,更重要的是守住两条边界:把技术用在开源软件、Linux 镜像、公有领域等合法场景,同时在磁力搜索下载时认准官方指纹、警惕伪装、尊重版权。技术本身无善恶,关键在于我们如何使用它。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章

暂无评论...


